8 bonnes pratiques de sécurité des codes QR pour les hôtes
Suivez ces bonnes pratiques pour protéger les données des voyageurs, sécuriser vos guides d'accueil, prévenir les abus et réagir face aux incidents QR.
Un voyageur arrive, repère l'affiche de bienvenue et scanne le code QR pour accéder aux détails du Wi-Fi, aux instructions de départ, aux recommandations locales et aux services optionnels. Ce même code public peut également être photographié, copié ou remplacé par une étiquette malveillante sans que votre équipe ne s'en aperçoive immédiatement.
Les bonnes pratiques de sécurité des codes QR ne consistent pas à rendre le scan difficile. Il s'agit de contrôler où le code renvoie les voyageurs, de limiter les informations révélées, de surveiller l'utilisation du code et d'avoir une réponse claire en cas d'anomalie. Les codes QR sont apparus dans environ 12 % de toutes les attaques par phishing en 2025, tandis que la télémétrie de Microsoft a signalé une augmentation de 146 % du phishing par QR code au cours du premier trimestre 2026, passant de 7,6 millions de menaces en janvier à 18,7 millions en mars. (Analyse des menaces de Keepnet Labs et rapport de télémétrie Microsoft couvert par SC World)
Les huit pratiques suivantes sont conçues pour les hôtes de locations courte durée, co-hôtes, propriétés de charme et petites équipes d'accueil utilisant des outils comme ScanStay. Elles suivent le cycle d'exploitation d'une location, de la création et de l'affichage d'un code à la protection des informations des voyageurs, l'examen de l'activité et la révocation des accès si nécessaire.
Table des matières
- 1. Utilisez HTTPS et des protocoles d'URL sécurisés pour vos destinations
- 2. Utilisez des codes QR dynamiques et des redirections contrôlées
- 3. Authentifiez l'accès des voyageurs avant de révéler des informations sensibles
- 4. Faites pivoter vos codes QR et limitez leur durée de vie
- 5. Chiffrez les données sensibles et contrôlez ce que chaque personne peut voir
- 6. Surveillez les scans et enquêtez sur les activités inhabituelles
- 7. Ajoutez une limitation de débit et une protection contre le trafic abusif
- 8. Validez le contenu QR et utilisez une politique de sécurité du contenu robuste
- Comparaison de sécurité en 8 points
- Intégrez la sécurité QR à votre routine d'hôte
1. Utilisez HTTPS et des protocoles d'URL sécurisés pour vos destinations
Le code QR n'est pas la frontière de sécurité. La destination l'est.
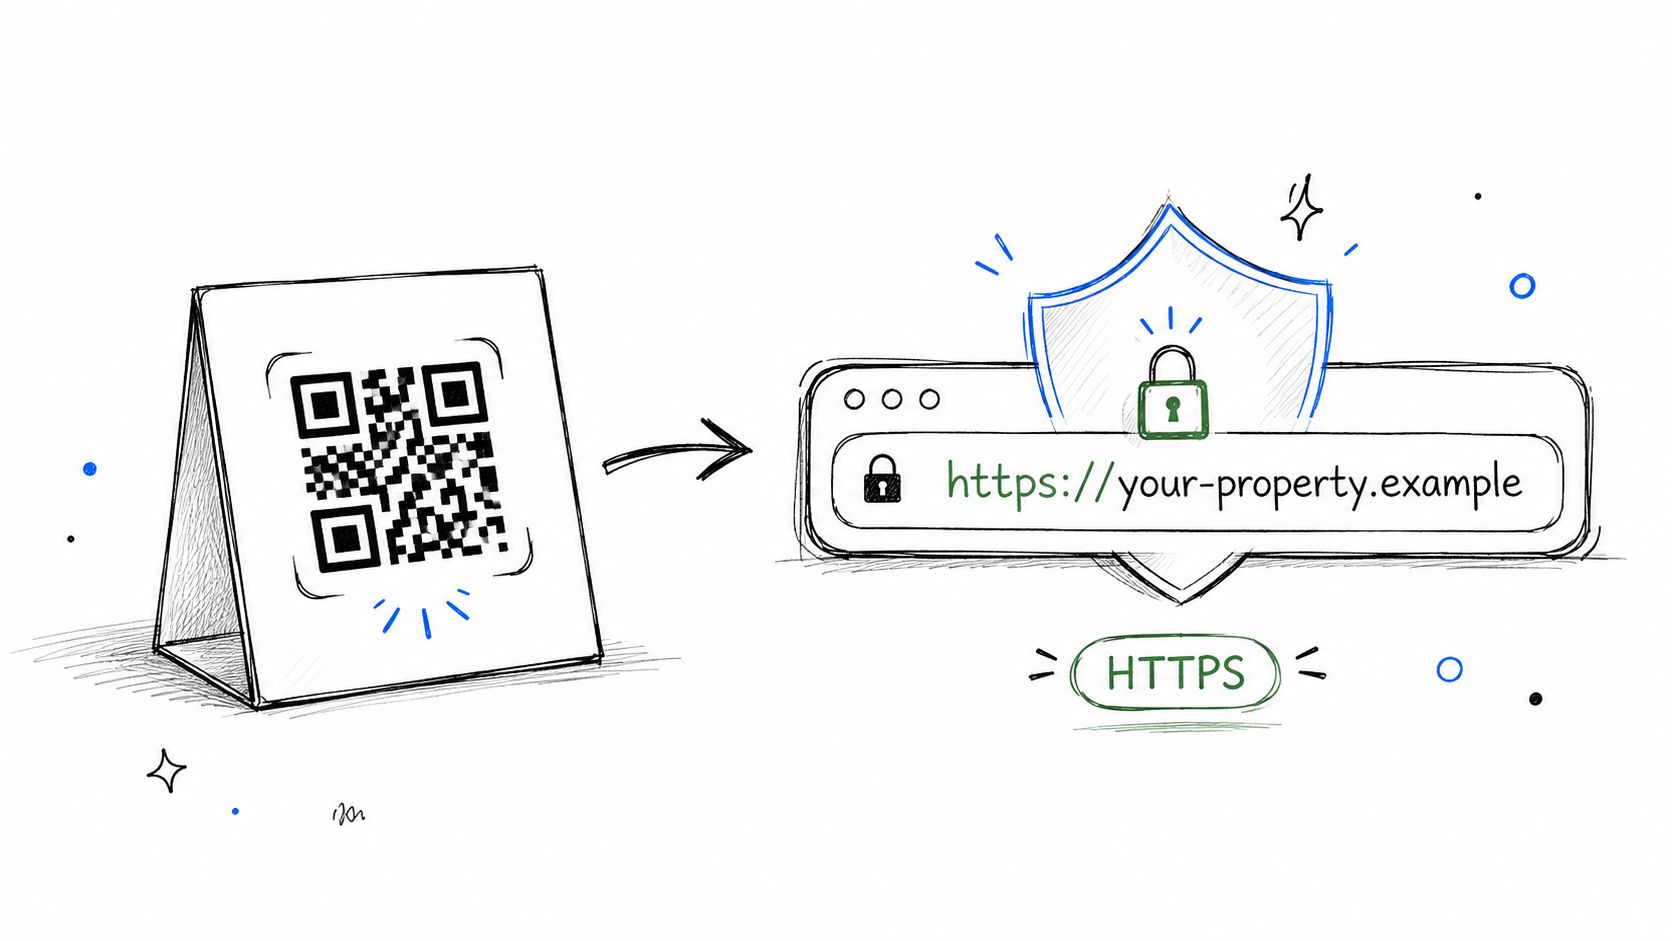
Chaque code doit mener à une page commençant par HTTPS en utilisant un certificat TLS valide. HTTPS chiffre le trafic entre le téléphone du voyageur et le site web, ce qui est crucial lorsque la page contient des identifiants Wi-Fi, des détails de réservation, des demandes de service ou des informations de paiement. Cela aide également les voyageurs à distinguer un portail de marque légitime d'une page non sécurisée.
Avant d'imprimer un code, scannez-le avec un téléphone et inspectez l'URL de destination complète. Ne vous fiez pas uniquement à l'icône de cadenas. Une page de phishing peut aussi utiliser HTTPS ; les voyageurs doivent donc confirmer que le domaine correspond à la propriété, à la plateforme ou au service de confiance attendu.
Vérifiez la destination avant d'imprimer
Pour une page d'accueil ScanStay, le processus est simple :
- Confirmez le protocole : Assurez-vous que la destination commence par https://
- Inspectez le domaine : Vérifiez le nom de domaine de votre marque ou plateforme, y compris l'orthographe et les sous-domaines.
- Testez sur plusieurs appareils : Scannez avec des téléphones iOS et Android, en utilisant les données mobiles ainsi que le Wi-Fi de la propriété.
- Passez en revue chaque redirection : Un lien court semblant sécurisé ne devrait pas rediriger les voyageurs vers un domaine non lié.
- Vérifiez la propriété du certificat : Assurez-vous que le certificat et le domaine restent valides avant une période d'arrivée chargée.
Règle pratique : HTTPS protège la connexion, mais ne prouve pas que la page est digne de confiance. Vérifiez à la fois le chiffrement et l'identité de la destination.
N'intégrez pas d'identifiants directement dans le contenu du QR. Utilisez le code comme un pointeur vers une page contrôlée, puis délivrez les informations sensibles via la page protégée après les contrôles d'accès appropriés. Cette approche vous offre plus de contrôle si le mot de passe Wi-Fi change ou si une page de service doit être supprimée.
2. Utilisez des codes QR dynamiques et des redirections contrôlées
Un voyageur scanne la carte de bienvenue après un changement de Wi-Fi, l'arrivée d'un nouveau gestionnaire ou la suppression d'un service. Si le code imprimé pointe vers une redirection dynamique, vous pouvez mettre à jour la destination sans remplacer vos affiches ou documents imprimés.
Ce contrôle soutient le cycle d'exploitation de la location. Vous pouvez supprimer une offre obsolète, rediriger les voyageurs vers un portail actuel ou désactiver temporairement un code en cas de suspicion de sabotage. L'activité de scan peut également aider à distinguer l'utilisation normale des accès suspects.
Les codes statiques conviennent toujours aux contenus simples et stables. Ils ne dépendent pas d'un service de redirection et fonctionnent tels qu'imprimés. L'inconvénient est la maintenance physique. Changer la destination implique souvent de remplacer le support ou d'accepter qu'un lien obsolète continue de circuler.
Documentez chaque code avant que les voyageurs ne l'utilisent
Les conseils sur le générateur de codes QR de ScanStay soutiennent le principe opérationnel consistant à lier un code imprimé à un portail voyageur modifiable. Tenez un petit registre pour chaque propriété :
- Redirection approuvée : Enregistrez le domaine exact et la page d'atterrissage assignés au code.
- Emplacement physique : Notez s'il se trouve à l'entrée, dans une chambre ou dans une zone commune.
- Public visé : Précisez si le code sert aux voyageurs actuels, au personnel ou au public.
- Lien de secours : Imprimez une URL courte et lisible sous le code et incluez-la dans vos messages pré-arrivée.
- Chemin de retour : Conservez la destination précédente suffisamment longtemps pour la restaurer si une mise à jour perturbe les instructions d'arrivée.
Vérifiez la redirection après chaque changement de contenu. Un scan réussi confirme seulement que le lien fonctionne, pas que la page affiche toujours les règles à jour ou qu'elle connecte à un service toujours utilisé.
3. Authentifiez l'accès des voyageurs avant de révéler des informations sensibles
Une affiche QR dans le couloir d'une location est publique par conception. Un passant peut la scanner, et un voyageur peut la photographier. Configurez le premier écran en conséquence : les détails généraux, les recommandations et contacts d'urgence peuvent apparaître sans connexion. Les informations de réservation ne le devraient pas.
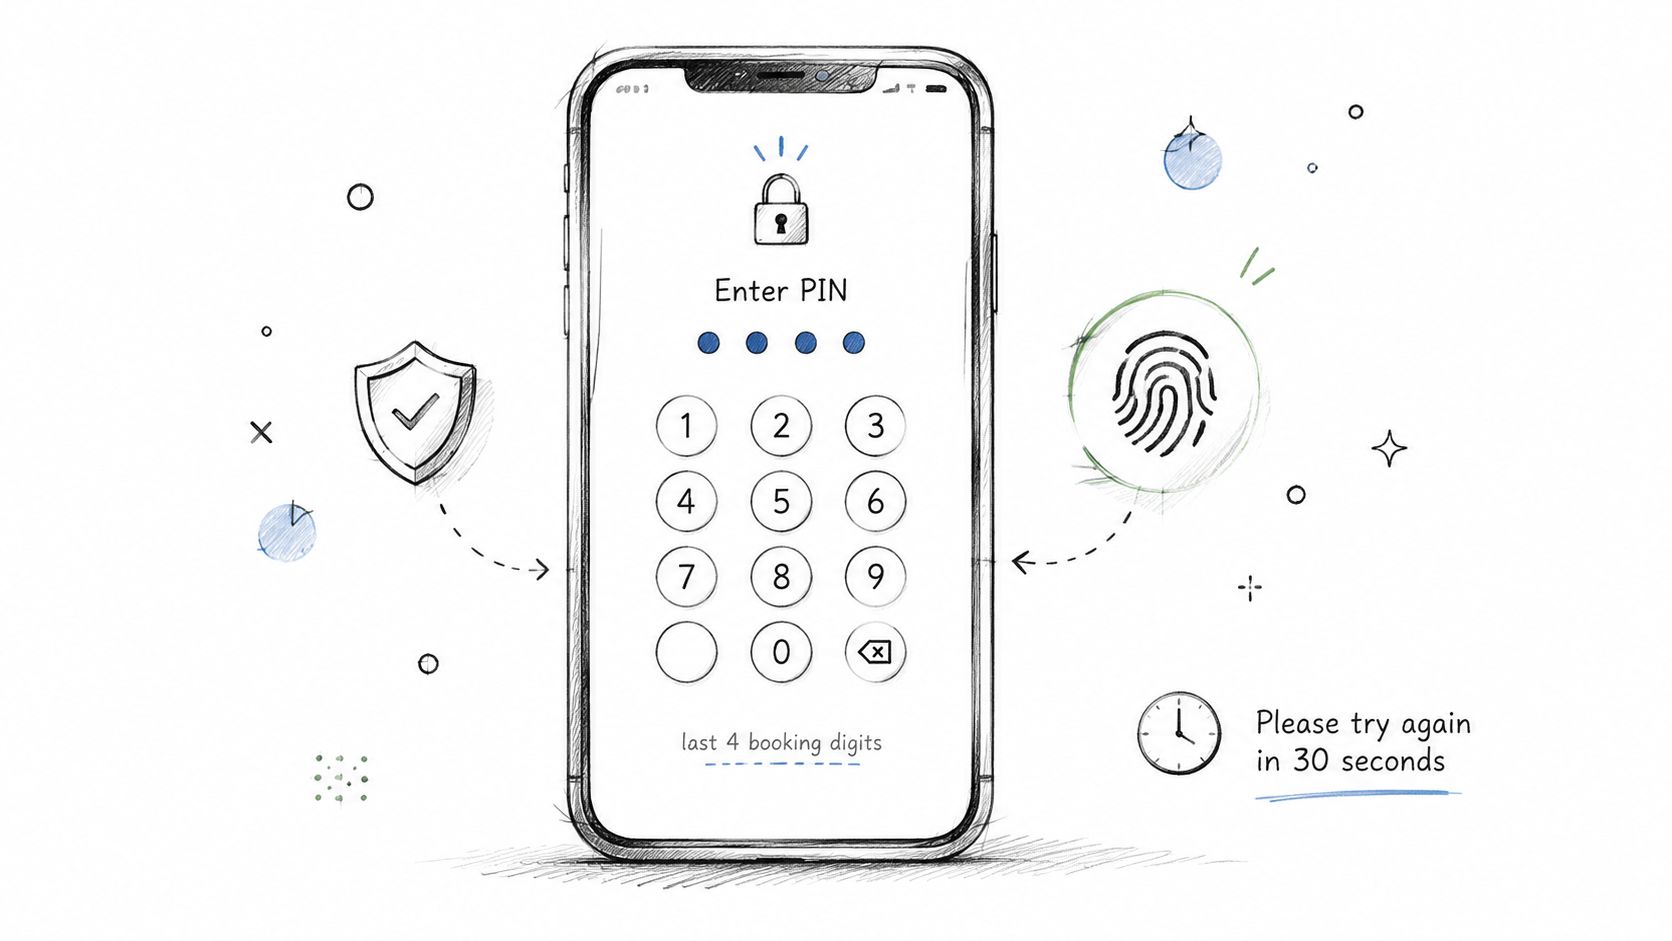
Pour une arrivée tardive, laissez le voyageur ouvrir le guide, puis demandez un code PIN lié à la réservation ou une vérification par email avant d'afficher les codes Wi-Fi, instructions d'accès ou messages de réservation. Un message sécurisé via la plateforme de réservation peut aussi confirmer le voyageur sans ajouter un compte à gérer.
Adaptez la vérification à la demande
- Contenu public : Informations générales, recommandations locales, contacts d'urgence.
- Contenu lié à la réservation : Demandez un code PIN à durée limitée avant d'afficher les détails d'arrivée.
- Actions sensibles : Ré-authentifiez avant tout paiement ou changement de compte.
- Contenu du personnel : Donnez aux agents d'entretien des permissions séparées.
- Support de secours : Fournissez un moyen de contact si la vérification échoue.
Le guide d'enregistrement des voyageurs de ScanStay décrit un flux sur navigateur mobile parfaitement adapté à ce processus d'arrivée.
4. Faites pivoter vos codes QR et limitez leur durée de vie
Un voyageur arrive, scanne l'affiche et découvre que le lien expose toujours les détails d'une réservation précédente. Un code QR permanent est facile à gérer, mais une photo copiée ou une étiquette détournée peut continuer à accorder l'accès bien après la fin du séjour.
Définissez la durée de vie en fonction de l'usage du code. Pour les locations courte durée, les liens QR sensibles doivent se comporter comme des jetons d'accès temporaires plutôt que comme des secrets permanents.
Adaptez la rotation au flux de travail de la location
- Codes par réservation : À utiliser pour l'accès aux portes ou instructions sensibles.
- Révocation post-départ : Empêchez l'affiche partagée d'afficher les détails de réservation après le départ.
- Rotation planifiée : Remplacez les codes sur les panneaux permanents à intervalles réguliers.
- Révocation immédiate : Désactivez le code dès qu'une affiche disparaît ou est falsifiée.
Des durées de vie courtes réduisent l'exposition, mais une expiration trop agressive peut bloquer une arrivée tardive. Préparez un processus de récupération : gardez un lien de remplacement réservé au personnel et testez-le avant l'arrivée du prochain voyageur.
5. Chiffrez les données sensibles et contrôlez ce que chaque personne peut voir
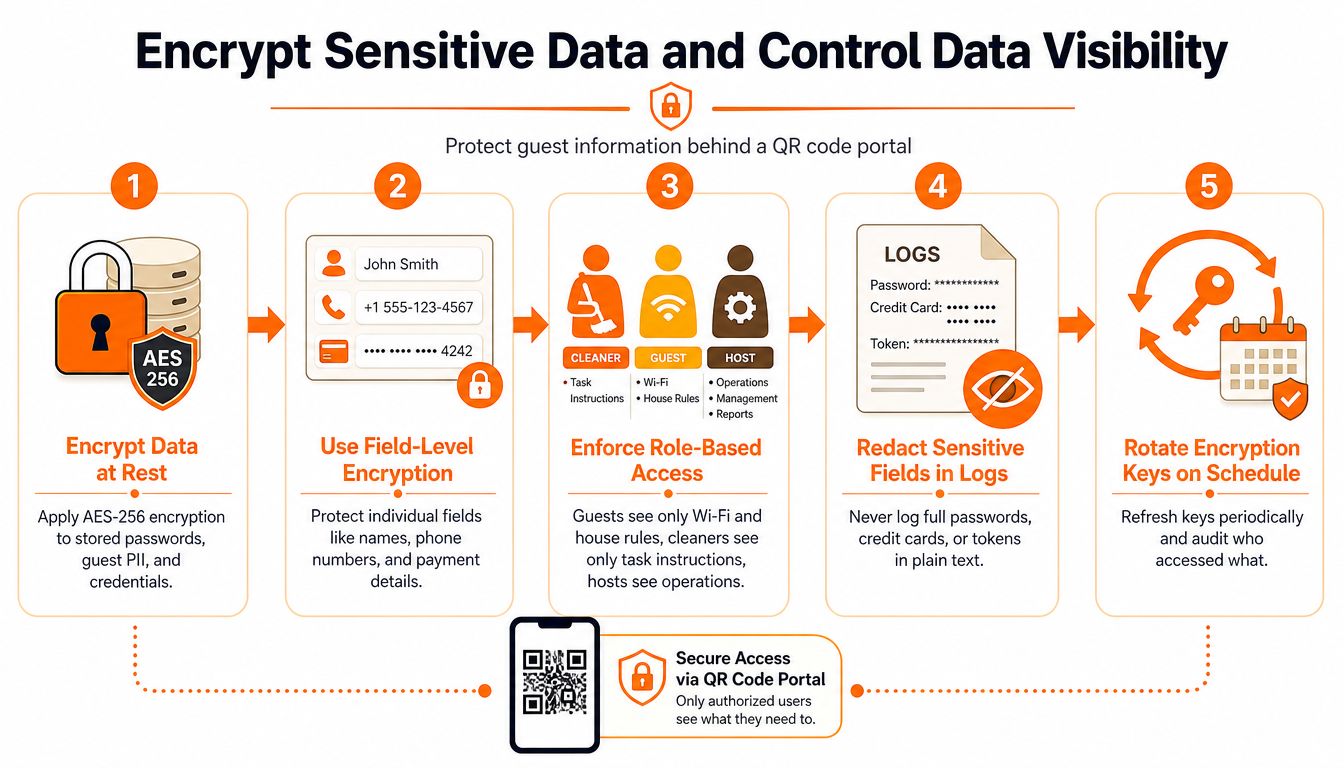
Un voyageur scanne le code Wi-Fi tandis qu'un agent d'entretien scanne un code de turnover à proximité. Ces codes doivent mener à des informations différentes. Protégez les données en transit et au repos, puis limitez chaque page au rôle et à la réservation concernés.
Gardez les mots de passe et numéros de téléphone hors du contenu du QR. Stockez uniquement un lien contrôlé dans le code, et récupérez les détails côté serveur après autorisation.
- Minimisez la vue voyageur : Affichez uniquement les infos du séjour actuel.
- Restreignez l'accès au personnel : Donnez des pages spécifiques aux tâches, sans exposer les contacts des voyageurs.
- Séparez les propriétés : Empêchez l'accès croisé aux contenus de propriétés différentes.
- Protégez les logs : Assurez-vous que les jetons n'apparaissent jamais dans les logs d'erreurs.
6. Surveillez les scans et enquêtez sur les activités inhabituelles
Les enregistrements de scan aident à confirmer que le code et l'emplacement fonctionnent ensemble. Utilisez-les pour enquêter sur les problèmes d'accès, pas pour surveiller excessivement les voyageurs.
L'analyse de Keepnet Labs rapporte qu'une source de télémétrie enregistrait plus de 11 000 détections de QR codes malveillants par jour. Utilisez ces chiffres pour justifier la surveillance de votre propre système QR.
Définissez un seuil de réponse
Enquêtez sur des combinaisons de signaux :
- Géographie inattendue : Activité provenant de lieux non liés aux réservations.
- Répétition rapide : Rafale de requêtes inhabituelle.
- Accès hors fenêtre : Utilisation d'un lien spécifique avant ou après le séjour.
- Incohérence de l'appareil : Comportement automatisé.
7. Ajoutez une limitation de débit et une protection contre le trafic abusif
Un voyageur peut scanner plusieurs fois un code par impatience. Fixez des limites qui tolèrent cela tout en ralentissant les requêtes automatisées, les tentatives répétées de code PIN et le trafic conçu pour saturer le portail.
Pour les hôtes utilisant le guide de configuration Wi-Fi de ScanStay, gardez la page Wi-Fi séparée des contrôles administratifs. Les voyageurs ont besoin d'un accès rapide aux détails de connexion, sans exposer les fonctions de gestion.
8. Validez le contenu QR et utilisez une politique de sécurité du contenu robuste
Une politique de sécurité du contenu (CSP) indique au navigateur quels scripts, images et connexions la page peut charger. Une configuration soignée limite l'effet de l'injection JavaScript. Une politique trop lâche laisse place à du code indésirable.
Vérifiez la page voyageur avant la publication
- Listez les services tiers : Cartes, processeurs de paiement, outils de traduction.
- Exigez HTTPS partout : Chargez tout via des connexions sécurisées.
- Supprimez les intégrations inutilisées : Chaque script est une dépendance à vérifier.
- Publiez une notice de confidentialité : Informez les voyageurs sur les données collectées.
Comparaison de sécurité en 8 points
| Approche | Complexité 🔄 | Maintenance ⚡ | Impact attendu 📊⭐ | Cas d'usage 💡 | Limites |
|---|---|---|---|---|---|
| HTTPS et URL sécurisés | Faible | Faible | Élevé, prévient MITM | Toutes pages, paiements | Gestion de certificats |
| Codes QR dynamiques | Modéré | Continue | Élevé, flexibilité, analytics | Multi-propriétés | Dépendance service tiers |
| Authentification (PIN/Bio) | Modéré-Élevé | Modéré | Élevé, audit, contrôle | Wi-Fi sensible, upsells | Friction voyageur |
| Rotation et durée de vie | Modéré | Modéré | Élevé, réduit exposition | Turnover fréquent | Nécessite infra fiable |
| Chiffrement et contrôle visibilité | Élevé | Important | Très élevé, protège PII | Portails avec PII/paiement | Gestion de clés complexe |
| Surveillance d'activité | Modéré | Continue | Élevé, détection précoce | Détection de fraude | Confidentialité/VPN |
| Limitation de débit (Rate limiting) | Modéré | Modéré | Élevé, anti-brute force | Pages à fort trafic | IPs partagées (proxies) |
| Validation et CSP | Élevé | Continue | Élevé, prévient XSS | Pages blanches/perso | Maintenance constante |
Intégrez la sécurité QR à votre routine d'hôte
La sécurité QR fonctionne mieux comme une habitude récurrente. Avant chaque nouvelle propriété, vérifiez la destination HTTPS, scannez l'affiche imprimée et confirmez que les voyageurs voient uniquement les informations destinées à leur séjour.
La recherche montre que 67 % des participants ouvrent un lien QR sans inspecter l'URL. Vos hôtes ne feront pas toutes les vérifications eux-mêmes ; votre flux d'authentification et vos permissions doivent porter la majeure partie de la charge.
ScanStay offre aux hôtes un livre d'accueil numérique unique lié par QR pour le Wi-Fi, les instructions et services. Visitez ScanStay pour découvrir comment un portail voyageur contrôlé et une routine sécurisée peuvent simplifier votre quotidien.