8 best practice di sicurezza per i codici QR per host
Segui queste best practice per i codici QR per proteggere i dati degli ospiti, le pagine di benvenuto, prevenire abusi e gestire eventuali incidenti.
Un ospite arriva, nota il poster di benvenuto e scansiona il codice QR per trovare i dettagli del Wi-Fi, le istruzioni per il checkout, i consigli locali e i servizi opzionali. Lo stesso codice pubblico può essere fotografato, copiato o sostituito con un adesivo dannoso senza che il tuo team se ne accorga immediatamente.
Le buone best practice di sicurezza per i codici QR non servono a rendere difficile la scansione. Servono a controllare dove il codice invia gli ospiti, limitare ciò che la destinazione rivela, monitorare come viene utilizzato il codice e avere una risposta chiara quando qualcosa sembra sospetto. I codici QR sono apparsi in circa il 12% di tutti gli attacchi di phishing nel 2025, mentre la telemetria di Microsoft ha riportato un aumento del 146% nel phishing tramite codice QR durante il primo trimestre del 2026, passando da 7,6 milioni di minacce a gennaio a 18,7 milioni a marzo. (Analisi delle minacce di Keepnet Labs e report di telemetria Microsoft coperto da SC World)
Le otto pratiche seguenti sono pensate per host di affitti a breve termine, co-host, proprietà boutique e piccoli team di ospitalità che utilizzano strumenti come ScanStay. Seguono il ciclo operativo di un affitto, dalla creazione e visualizzazione di un codice alla protezione delle informazioni degli ospiti, fino alla revisione dell'attività e alla revoca dell'accesso quando necessario.
Indice
- 1. Utilizzare HTTPS e protocolli URL sicuri per le destinazioni dei codici QR
- 2. Utilizzare codici QR dinamici e reindirizzamenti controllati
- 3. Autenticare l'accesso degli ospiti prima di rivelare informazioni sensibili
- 4. Ruotare i codici QR e limitarne la durata
- 5. Crittografare i dati sensibili e controllare cosa può vedere ogni persona
- 6. Monitorare le scansioni e indagare sulle attività insolite
- 7. Aggiungere limitazioni di frequenza e protezione contro il traffico abusivo
- 8. Convalidare il contenuto QR e utilizzare una solida Content Security Policy
- Confronto sulla sicurezza dei codici QR in 8 punti
- Rendere la sicurezza QR parte della routine di gestione
1. Utilizzare HTTPS e protocolli URL sicuri per le destinazioni dei codici QR
Il codice QR non è il confine di sicurezza. Lo è la destinazione.
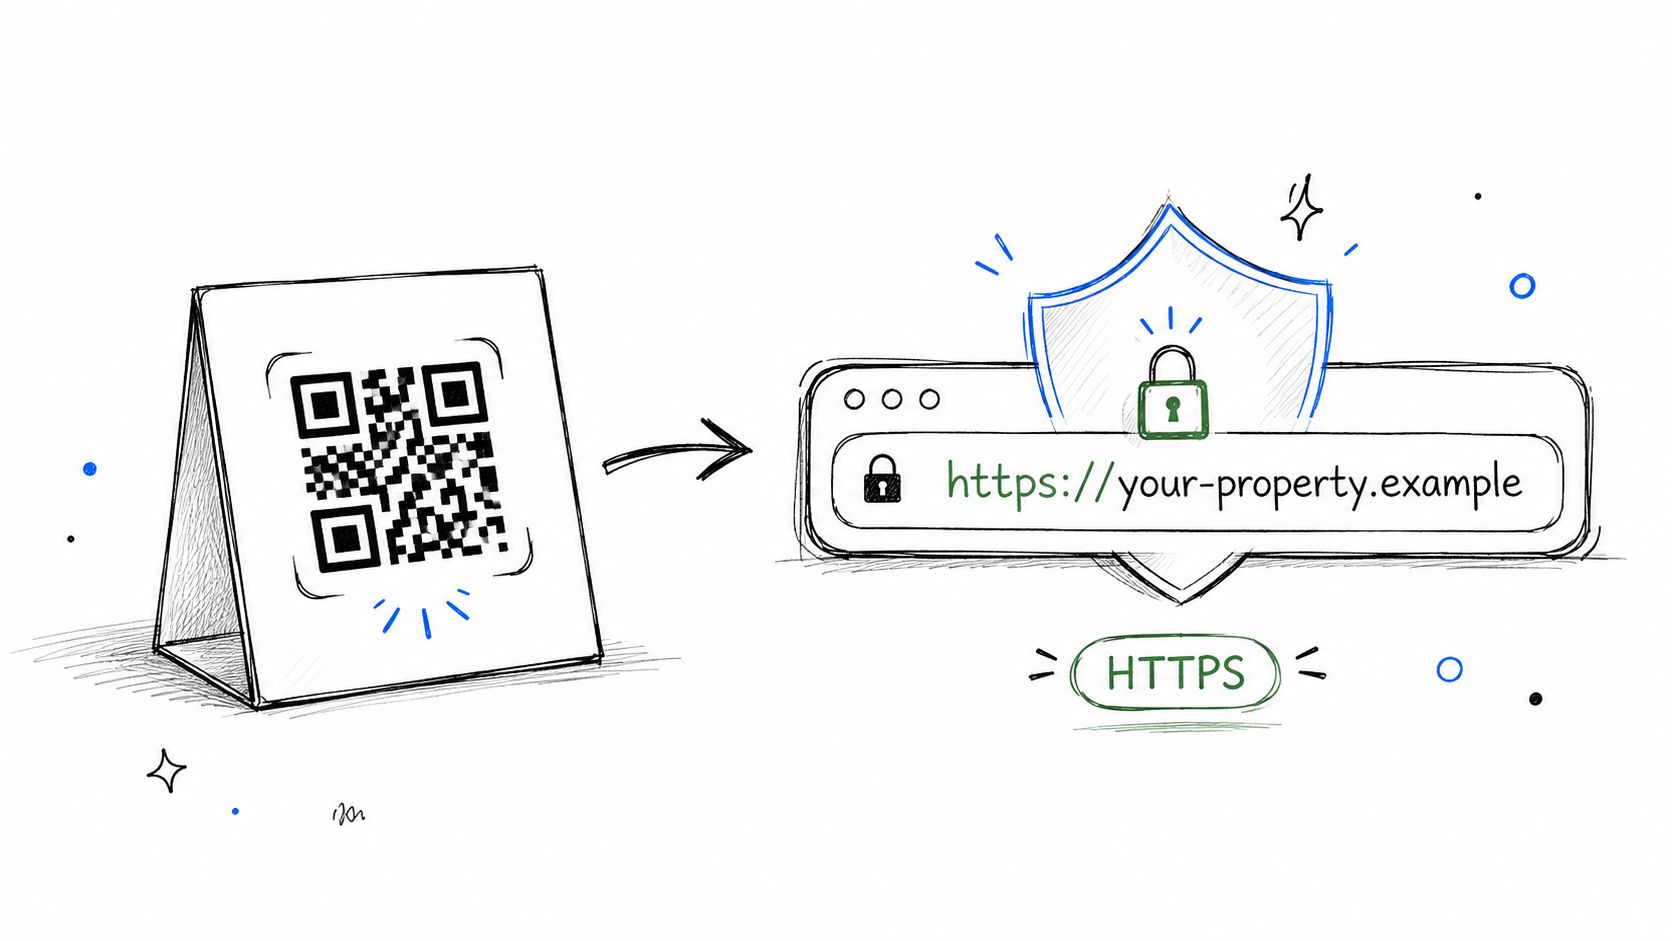
Ogni codice dovrebbe portare a una pagina che inizia con HTTPS utilizzando un certificato TLS valido. L'HTTPS crittografa il traffico tra il telefono dell'ospite e il sito web, il che è importante quando la pagina contiene credenziali Wi-Fi, dettagli di prenotazione, richieste di servizio o informazioni relative ai pagamenti. Aiuta anche gli ospiti a distinguere un portale ufficiale del marchio da una pagina chiaramente non protetta.
Prima di stampare un codice, scansionalo con un telefono e controlla l'URL di destinazione completo. Non fare affidamento solo sull'icona del lucchetto. Anche una pagina di phishing può usare l'HTTPS, quindi gli ospiti dovrebbero comunque confermare che il dominio corrisponda alla proprietà, alla piattaforma o al servizio di fiducia atteso.
Controllare la destinazione prima di stampare
Per una pagina di benvenuto ScanStay, il processo pratico è semplice:
- Confermare il protocollo: Assicurati che la destinazione inizi con
https:// - Ispezionare il dominio: Cerca il tuo dominio del marchio o della piattaforma approvato, controllando ortografia e sottodomini.
- Testare diversi dispositivi: Scansiona con telefoni iOS e Android, utilizzando sia i dati cellulari che il Wi-Fi della proprietà.
- Revisionare ogni reindirizzamento: Un link breve che sembra sicuro non dovrebbe alla fine inviare gli ospiti a un dominio non correlato.
- Controllare la proprietà del certificato: Conferma che il certificato e il dominio rimangano validi prima di un periodo di arrivi intenso.
Regola pratica: L'HTTPS protegge la connessione, ma non prova che la pagina sia affidabile. Verifica sia la crittografia che l'identità della destinazione.
Non inserire credenziali direttamente nel payload del QR. Usa il codice come puntatore a una pagina controllata, quindi fornisci le informazioni sensibili attraverso la pagina protetta dopo i dovuti controlli di accesso. Questo approccio ti offre maggiore controllo se la password del Wi-Fi della proprietà cambia o se una pagina di servizio deve essere rimossa.
2. Utilizzare codici QR dinamici e reindirizzamenti controllati
Un ospite scansiona la scheda di benvenuto dopo un cambio Wi-Fi, quando subentra un nuovo gestore o viene rimosso un servizio della proprietà. Se il codice stampato punta a un reindirizzamento dinamico, puoi aggiornare la destinazione senza sostituire poster, segnaposto o inserti nei raccoglitori.
Questo controllo supporta il ciclo operativo dell'affitto. Puoi rimuovere un'offerta obsoleta, reindirizzare gli ospiti a un portale attuale o disabilitare temporaneamente un codice se un cartello sembra manomesso. L'attività di scansione può anche aiutare a distinguere il normale utilizzo degli ospiti dagli accessi che necessitano di revisione.
I codici statici rimangono adatti per contenuti semplici e stabili. Non dipendono da un servizio di reindirizzamento e continuano a funzionare così come sono stampati. Il compromesso è la manutenzione fisica. Cambiare la destinazione significa solitamente sostituire il materiale o accettare un link obsoleto che rimane in circolazione.
Documentare ogni codice prima che gli ospiti lo utilizzino
La guida al generatore di codici QR di ScanStay supporta il principio operativo di collegare un codice stampato a un portale ospite modificabile. Tieni un piccolo registro per ogni proprietà:
- Reindirizzamento approvato: Registra l'esatto dominio e la pagina di destinazione assegnati al codice.
- Posizione fisica: Nota se si trova all'ingresso, in una stanza o in un'area comune.
- Pubblico di destinazione: Specifica se il codice serve gli ospiti attuali, il personale o il pubblico.
- Link di riserva: Stampa un URL breve e leggibile sotto il codice e includilo nei messaggi pre-arrivo.
- Percorso di ripristino: Mantieni la destinazione precedente abbastanza a lungo da poterla ripristinare se un aggiornamento interrompe le istruzioni di arrivo.
Revisiona il reindirizzamento dopo ogni modifica dei contenuti. Una scansione riuscita conferma solo che il percorso si risolve. Non conferma che la pagina mostri ancora le regole della casa attuali, raggiunga il pubblico giusto o si colleghi a un servizio che la proprietà utilizza ancora.
Per un periodo di arrivi intenso, testa il percorso aggiornato prima dell'arrivo degli ospiti e tieni a disposizione il link di riserva. Questo aggiunge un piccolo compito di manutenzione, ma riduce la necessità di ristampare i materiali quando cambiano le informazioni della proprietà.
3. Autenticare l'accesso degli ospiti prima di rivelare informazioni sensibili
Un poster QR in un corridoio è pubblico per progettazione. Un passante può scansionarlo e un ospite può fotografarlo o condividerlo. Imposta la prima schermata di conseguenza: i dettagli generali della proprietà, i consigli locali e i contatti di emergenza possono apparire senza un login. Le informazioni sulla prenotazione non dovrebbero.
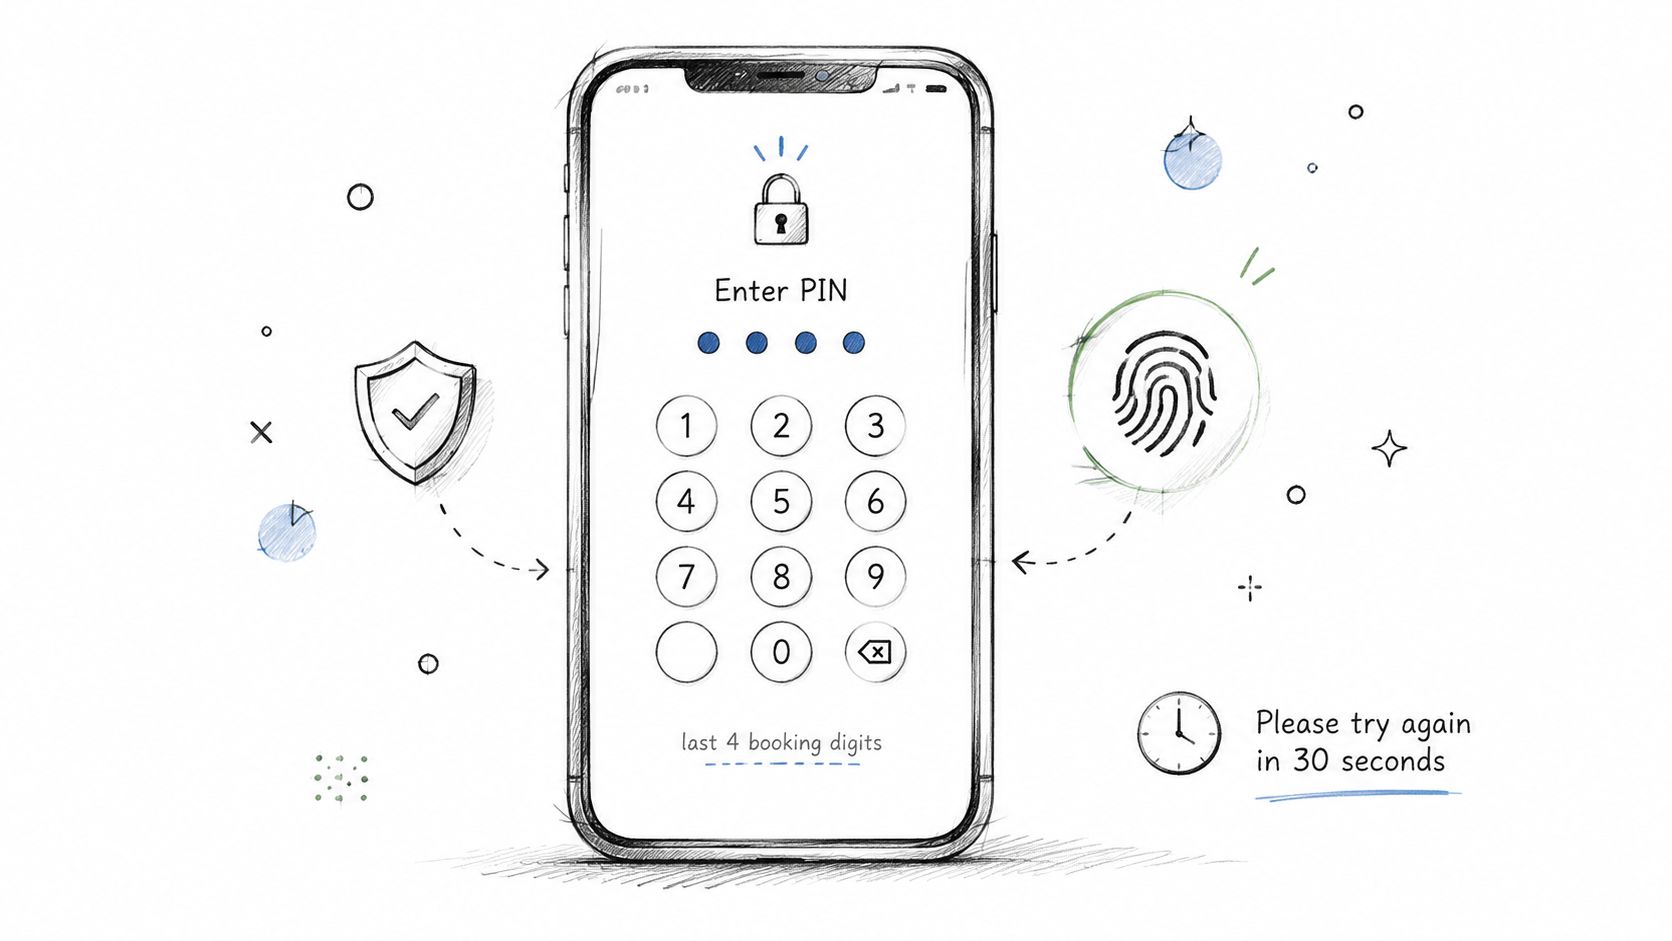
Per un arrivo in tarda serata, lascia che l'ospite apra subito la guida, quindi richiedi un PIN collegato alla prenotazione o un codice di verifica via email prima di mostrare credenziali Wi-Fi, istruzioni per la porta, messaggi di prenotazione o azioni di pagamento. Un messaggio sicuro attraverso la piattaforma di prenotazione può anche confermare l'ospite senza aggiungere un altro account da gestire.
Il controllo corretto dipende dalle informazioni e dal momento. Un controllo d'identità lungo può ritardare un viaggiatore stanco all'ingresso. Nessun controllo può esporre dettagli operativi a chiunque trovi il poster online.
Adattare il controllo alla richiesta
Usa livelli di accesso anziché un unico login per tutto:
- Contenuto pubblico: Mostra informazioni generali sulla proprietà, consigli locali e contatti di emergenza.
- Contenuto specifico per la prenotazione: Richiedi un PIN a breve durata o un codice di verifica prima di visualizzare i dettagli di arrivo legati a quella prenotazione.
- Azioni sensibili: Autentica nuovamente prima di pagamenti, modifiche all'account o richieste di servizio.
- Contenuto per il personale: Dai ai pulitori e agli appaltatori permessi separati. Non riutilizzare un codice rivolto agli ospiti.
- Riserva per il supporto: Fornisci un percorso telefonico o di messaggistica quando la verifica fallisce o un ospite non può ricevere il codice.
Un poster permanente funziona bene con questo modello perché il server, anziché il materiale stampato, decide cosa l'ospite attuale può visualizzare. L'ospite scansiona una volta, completa un controllo leggero e riceve solo le informazioni necessarie per quel soggiorno. La guida al check-in degli ospiti di ScanStay descrive un flusso da browser mobile adatto a questo tipo di processo di arrivo.
Termina il permesso quando finisce la prenotazione. I dettagli specifici della prenotazione non dovrebbero più essere disponibili dopo il checkout, anche se il poster QR rimane al suo posto. Gli operatori che considerano controlli di ingresso fisico più rigorosi possono esaminare questa panoramica sul controllo degli accessi biometrico commerciale a Perth, sebbene la verifica biometrica sia solitamente non necessaria per una normale guida di benvenuto digitale.
4. Ruotare i codici QR e limitarne la durata
Un ospite arriva in ritardo, scansiona il poster di benvenuto e scopre che il link espone ancora dettagli di una prenotazione precedente. Un codice QR permanente è facile da gestire, ma una foto copiata o un adesivo fuori posto possono continuare a concedere l'accesso dopo la fine del soggiorno originale.
Imposta la durata in base a ciò che fa il codice. Le specifiche OASIS per l'autenticazione sicura tramite codice QR descrivono nonce, firme crittografiche, scadenza e invalidazione del nonce dopo l'uso per ridurre la riproduzione. Per gli affitti a breve termine, i link QR sensibili dovrebbero comportarsi come token di accesso temporanei anziché segreti permanenti.
Adattare la rotazione al flusso di lavoro dell'affitto
Usa il modello meno complicato che protegge l'azione:
- Codici per prenotazione: Utilizzali per l'accesso alla porta, istruzioni specifiche per la prenotazione o azioni sensibili dell'ospite.
- Revoca post-checkout: Impedisci a un poster condiviso di visualizzare i dettagli della prenotazione dopo la partenza.
- Rotazione programmata: Sostituisci i codici sui cartelli permanenti a intervalli pianificati quando la destinazione pubblica rimane simile.
- Revoca immediata: Disabilita un codice non appena un poster scompare, viene coperto da un altro adesivo o punta a una destinazione compromessa.
- Azioni singole firmate: Applicale a richieste che dovrebbero essere confermate o autorizzate solo una volta.
Durate brevi riducono l'esposizione, ma una scadenza troppo aggressiva può lasciare un arrivo in ritardo senza accesso. Prima di abilitarle, prepara un processo di recupero. Tieni un link di sostituzione riservato allo staff, aggiorna il registro della proprietà e testa la sostituzione prima dell'arrivo dell'ospite successivo.
Il poster dovrebbe spiegare lo scopo per l'ospite senza rivelare il token. Per una guida generale, ruota la sessione sensibile dietro il codice stampato. Per un codice che autorizza un'azione, mostra la sua validità e il suo ambito sulla pagina di destinazione.
Revisiona la configurazione al checkout, durante il turnover e ogni volta che un cartello cambia posizione. Questo rende la rotazione parte della routine di gestione invece di una risposta dopo che un codice è già stato copiato.
5. Crittografare i dati sensibili e controllare cosa può vedere ogni persona
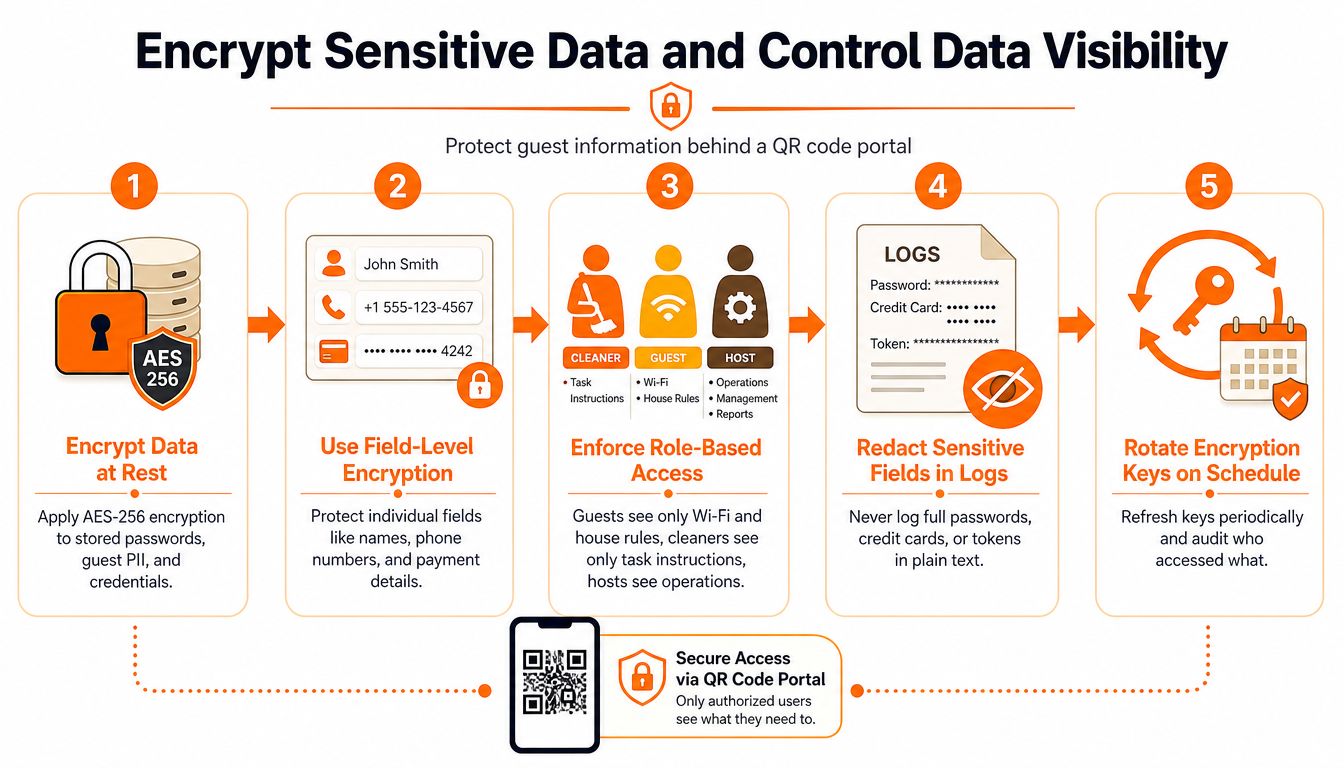
Un ospite scansiona il codice Wi-Fi nella casa vacanze, mentre un addetto alle pulizie scansiona un codice di turnover nelle vicinanze. Quei codici dovrebbero portare a informazioni diverse, anche se entrambi gli utenti aprono lo stesso sistema di proprietà. Proteggi i dati in transito e in archiviazione, quindi limita ogni pagina al ruolo e alla prenotazione che la richiedono.
Tieni password, numeri di telefono degli ospiti, token di accesso e istruzioni private fuori dal payload del QR. Chiunque può copiare e decodificare quel contenuto senza visitare la destinazione. Archivia solo un link controllato nel codice e recupera i dettagli pertinenti lato server dopo l'autorizzazione.
Imposta l'accesso attorno al lavoro che ogni persona svolge:
- Minimizzare la vista dell'ospite: Visualizza i dettagli Wi-Fi, la guida all'arrivo e le istruzioni di checkout solo per il soggiorno corrente.
- Limitare l'accesso del personale: Dai ai pulitori e ai manutentori pagine specifiche per il compito, senza esporre le informazioni di contatto dell'ospite.
- Separare le proprietà: Impedisci a un utente assegnato a un affitto di sfogliare il contenuto di un'altra proprietà.
- Proteggere i log: Controlla che password, token e campi privati non appaiano mai negli analytics o nei log di errore.
- Cancellare il contenuto memorizzato nella cache: Testa la cronologia del browser, le anteprime e i dispositivi condivisi per confermare che le pagine sensibili non rimangano disponibili.
- Crittografare i dati archiviati: Verifica che la piattaforma protegga le informazioni a riposo e durante la trasmissione.
Mantieni i permessi facili da revisionare. Un co-host potrebbe aver bisogno di dettagli operativi per una proprietà, mentre un manager potrebbe aver bisogno di un accesso più ampio. Documenta tali differenze nel sistema della proprietà invece di condividere un unico account.
Crittografia e autorizzazione risolvono problemi diversi. L'archiviazione crittografata non impedisce a ogni utente autenticato di visualizzare le credenziali Wi-Fi di ogni proprietà. I controlli di ruolo non possono proteggere una password stampata direttamente in un codice QR. Usa entrambi i livelli, testali con account ospite e personale e mantieni il modello dati abbastanza semplice da poter essere controllato durante il turnover.
6. Monitorare le scansioni e indagare sulle attività insolite
Un codice QR sulla parete di una hall o all'interno di un affitto collega un cartello fisico a un servizio digitale. I record di scansione aiutano a confermare che il codice, la destinazione e la posizione di visualizzazione funzionino insieme. Usali per indagare sui problemi di accesso, non per tracciare gli ospiti più da vicino di quanto richiedano le operazioni.
Imposta una linea di base per ogni codice durante il normale turnover. Le istruzioni di arrivo possono ricevere scansioni attorno al check-in, mentre una pagina di checkout dovrebbe vedere attività vicino alla partenza. Un codice nella hall può attirare un uso più ampio di uno visualizzato all'interno di una stanza privata. Esamina la posizione di scansione, la finestra di prenotazione, il modello del dispositivo e la destinazione prima di trattare un singolo evento come sospetto.
La minaccia giustifica controlli di routine. L'analisi di Keepnet Labs riporta che una fonte di telemetria di sicurezza ha registrato più di 11.000 rilevamenti di codici QR dannosi al giorno, mentre 75.000 codici QR venivano controllati quotidianamente e il 15% portava a link dannosi. Usa questo dato per giustificare il monitoraggio del tuo sistema QR, non per creare preoccupazioni inutili per gli ospiti.
Impostare una soglia di risposta
Indaga su combinazioni di segnali invece di reagire a ogni scansione insolita:
- Geografia inaspettata: L'attività proviene da posizioni non correlate alle prenotazioni attuali o alle operazioni della proprietà.
- Ripetizione rapida: Le richieste arrivano in un'esplosione che non corrisponde al normale comportamento degli ospiti.
- Accesso fuori finestra: Un link specifico per la prenotazione viene utilizzato prima dell'arrivo o dopo il checkout.
- Incoerenza del dispositivo: Una sessione cambia bruscamente o si comporta come un client automatizzato.
- Mancata corrispondenza della destinazione: Il reindirizzamento, il contenuto della pagina o il marchio differiscono dalla versione approvata.
Mantieni la revisione proporzionata. Timestamp aggregati, dati di posizione generali, categorie di dispositivi ed esiti di accesso potrebbero essere sufficienti. Spiega l'analisi nella tua informativa sulla privacy, limita l'accesso alla dashboard alle persone che ne hanno bisogno e conserva i record solo finché supportano la sicurezza o le operazioni.
Un avviso di scansione è un indizio, non una prova di compromissione. Controlla il cartello fisico per manomissioni, testa il reindirizzamento da un dispositivo fidato, confronta l'attività con le prenotazioni e revoca o ruota il codice quando le prove lo supportano. Registra cosa è successo e cosa hai cambiato in modo che il prossimo host o co-host possa ripetere la risposta.
Per una spiegazione pratica di come i link QR possano spostare gli utenti in flussi mobili rischiosi, esamina questo spiegatore sul phishing QR.
7. Aggiungere limitazioni di frequenza e protezione contro il traffico abusivo
Un ospite potrebbe scansionare un codice di benvenuto diverse volte perché una pagina si carica lentamente o le istruzioni di checkout necessitano di un controllo. Imposta limiti che tollerino questo comportamento rallentando le richieste automatizzate, tentativi di PIN ripetuti e traffico progettato per sopraffare il portale.
Usa soglie diverse per azioni diverse. Le pagine guida pubbliche possono gestire esplosioni di routine tramite la memorizzazione nella cache o l'hosting gestito. L'autenticazione, il pagamento e i percorsi legati alla prenotazione necessitano di controlli più stretti perché richieste ripetute potrebbero esporre informazioni, attivare messaggi o avviare flussi di lavoro.
Inizia con i percorsi che possono causare il maggior danno:
- Percorsi di PIN e verifica: Rallenta i tentativi ripetuti, aggiungi blocchi temporanei e restituisci la stessa risposta indipendentemente dal fatto che un identificativo esista o meno.
- Azioni di servizio e pagamento: Impedisci a sondaggi automatizzati di attivare email, prenotazioni o passaggi di pagamento.
- Servizi di reindirizzamento: Mantieni la destinazione QR approvata disponibile durante le richieste ripetute.
- Dashboard amministrative: Separale dagli endpoint degli ospiti e richiedi un'autenticazione più forte.
Un ospite bloccato ha bisogno di un percorso di recupero chiaro. Indica quando attendere e riprovare e fornisci l'URL breve stampato sotto il codice. Non confermare se un identificativo di prenotazione indovinato fosse valido.
Per gli host che utilizzano la guida alla configurazione del Wi-Fi ospite di ScanStay, tieni la pagina Wi-Fi separata dai controlli amministrativi. Gli ospiti hanno bisogno di un accesso rapido ai dettagli di connessione, mentre quel percorso non dovrebbe esporre funzioni della dashboard o controlli sui contenuti.
I limiti di frequenza dovrebbero essere testati rispetto ai modelli di arrivo reali prima dell'applicazione. Diversi ospiti potrebbero connettersi contemporaneamente, specialmente durante una finestra di check-in, quindi impostazioni aggressive possono creare lo stesso problema di accesso che dovrebbero prevenire. Registra le richieste bloccate, revisiona se provenivano da un flusso di ospiti o da un client automatizzato e regola le soglie quando le prove supportano un cambiamento.
I fornitori di cloud e le piattaforme gestite possono offrire protezione DDoS a livello di rete, ma confermane l'ambito. La protezione della disponibilità può lasciare esposto un endpoint PIN, e la limitazione delle richieste può operare senza avvisi utili. Includi questi controlli nel processo di gestione degli incidenti, con accesso alla dashboard limitato agli host o ai co-host che ne hanno bisogno.
8. Convalidare il contenuto QR e utilizzare una solida Content Security Policy
Un ospite scansiona il codice per le istruzioni di check-in, ma la pagina ora reindirizza a un falso modulo di pagamento. Questo può accadere dopo che un utente malintenzionato compromette il sito web, un account di gestione dei contenuti, un'integrazione di terze parti o un servizio di reindirizzamento. Revisiona la destinazione ogni volta che i suoi contenuti o integrazioni cambiano, non solo quando viene creato il codice QR.
La Content Security Policy, o CSP, comunica al browser quali script, immagini, frame, stili e connessioni di rete la pagina può caricare. Una policy configurata con attenzione può limitare l'effetto di JavaScript iniettato, incluso il cross-site scripting. Una policy troppo rigida può interrompere mappe, strumenti di traduzione, guide video o componenti di pagamento. Una policy troppo permissiva lascia più spazio a codice indesiderato.
Controllare la pagina dell'ospite prima della pubblicazione
Usa una revisione breve che corrisponda alla configurazione reale dell'affitto:
- Elenca i servizi di terze parti: Registra mappe, processori di pagamento, strumenti di traduzione, analytics e media incorporati.
- Richiedi HTTPS ovunque: Carica immagini, script e API solo tramite connessioni sicure.
- Rimuovi le integrazioni inutilizzate: Ogni script esterno crea un'altra dipendenza da revisionare.
- Scansiona le debolezze comuni: Controlla cross-site scripting, iniezione, API esposte e controlli amministrativi deboli.
- Aggiorna le dipendenze: Applica gli aggiornamenti della piattaforma e dell'integrazione prima che un problema noto diventi urgente.
- Testa il branding personalizzato: JavaScript e CSS personalizzati possono aggiungere rischi che un modello standard evita.
- Pubblica un'informativa sulla privacy: Dì agli ospiti quali informazioni raccoglie il portale e perché.
Tieni un registro di ogni script e dominio consentito dalla CSP, specialmente per un portale ospite white-label. Conferma chi può modificare tale elenco e quanto rapidamente la pagina possa essere disabilitata se un reindirizzamento o un'integrazione vengono compromessi.
Le piattaforme gestite possono ridurre il lavoro di sicurezza richiesto a un host, ma necessitano comunque di revisione. Chiedi se il fornitore fornisce intestazioni di sicurezza, monitora le dipendenze, rinnova i certificati e fornisce un percorso chiaro per la segnalazione delle vulnerabilità. Testa il processo di recupero prima di un intenso periodo di check-in, inclusi chi può rimuovere una pagina o sostituirne la destinazione.
La guida alla Content Security Policy di OWASP può supportare operatori o sviluppatori che configurano un portale personalizzato. I piccoli host non hanno bisogno di competenze di sicurezza delle applicazioni, ma dovrebbero sapere chi possiede questi controlli e come chiudere una pagina ospite compromessa.
Confronto sulla sicurezza dei codici QR in 8 punti
| Approccio | Complessità 🔄 | Risorse & Manutenzione ⚡ | Impatto previsto 📊⭐ | Casi d'uso ideali 💡 | Limitazioni chiave |
|---|---|---|---|---|---|
| Utilizzare HTTPS e protocolli URL sicuri per le destinazioni QR | Bassa–Moderata, installazione e rinnovi certificati | Bassa, certificati SSL (Let's Encrypt) e config server; rinnovi periodici | Alto, previene MITM, richiesto per pagamenti, migliora la fiducia ⭐⭐⭐ | Tutte le landing page QR per gli ospiti, flussi di pagamento, portali brandizzati | Richiede gestione certificati; problemi CA dispositivi vecchi; piccolo overhead perf |
| Implementare generazione dinamica QR e accorciamento URL | Moderata, integra servizio di reindirizzamento e UI di gestione | Continuativa, uptime servizio di reindirizzamento, storage analytics, gestione dominio ⚡ | Alto, link aggiornabili, analytics, meno ristampe, risposta rapida agli incidenti 📊⭐ | Host multi-proprietà, contenuti che cambiano frequentemente, A/B testing | Dipendenza dall'uptime di terze parti; possibile latenza di reindirizzamento; maggiore complessità |
| Autenticare l'accesso degli ospiti con PIN o verifica biometrica | Moderata–Alta, flussi auth, integrazione prenotazioni, storage sicuro 🔄 | Moderata, infrastruttura auth, costi SMS/email, integrazione con API di prenotazione ⚡ | Alto, controllo accessi forte, audit trail, limita accessi non autorizzati ⭐⭐📊 | Protezione di Wi-Fi sensibili, upselling di pagamenti, contenuti specifici per l'ospite | Aggiunge attrito per l'ospite; ritardi di consegna; archiviazione chiavi; biometria non universale |
| Ruotare i codici QR e limitare la durata del codice | Moderata, automazione per rotazione e revoca 🔄 | Moderata, pianificazione backend, messaggistica agli ospiti, possibile ristampa | Alto, riduce la finestra di esposizione; limita l'impatto dei codici trapelati 📊⭐ | Affitti a breve termine con turnover frequente; accesso a tempo limitato | Richiede infrastruttura dinamica affidabile; confusione dell'ospite se non comunicato |
| Crittografare i dati sensibili a riposo e controllare la visibilità dei dati | Alta, crittografia, RBAC, rotazione chiavi, audit trail 🔄 | Significativa, gestione chiavi, processi di conformità, archiviazione sicura ⚡ | Molto alto, protegge PII, riduce l'impatto della violazione, aiuta la conformità ⭐⭐⭐📊 | Qualsiasi portale che archivia Wi-Fi, PII, token di pagamento; sistemi di accesso multi-ruolo | Complessità gestione chiavi; debug più difficile; necessaria attenta gestione errori |
| Monitorare l'attività di scansione QR e impostare avvisi di anomalia | Moderata, analytics, regole di avviso, correlazione con le prenotazioni 🔄 | Continuativa, piattaforma analytics, tuning avvisi, considerazioni sulla privacy ⚡ | Alto, rilevamento precoce di fughe/abusi; intuizioni operative 📊⭐ | Host multi-proprietà, rilevamento frodi, individuazione di codici condivisi/trapelati | Preoccupazioni sulla privacy; falsi positivi; imprecisioni VPN/IP |
| Implementare limitazioni di frequenza e protezione DDoS per endpoint QR | Moderata, configurazione limiti, integrazione mitigazione DDoS 🔄 | Moderata, costi CDN/WAF o fornitore; monitoraggio e tuning ⚡ | Alto, protegge la disponibilità, ferma brute-force e abusi 📊⭐ | Portali ad alto traffico, endpoint di verifica PIN, poster pubblici | IP condivisi (proxy) possono attivare limiti; churn IP mobile; tuning richiesto |
| Convalidare il contenuto QR e implementare CSP | Alta, tuning CSP, scansione vulnerabilità, controlli dipendenze 🔄 | Continuativa, scansioni di sicurezza, patch, pen test, gestione dipendenze ⚡ | Alto, previene XSS/phishing, riduce il rischio di terze parti, rafforza difesa in profondità 📊⭐ | Pagine white-label/personalizzate, integrazioni con widget di terze parti, pagine di pagamento | La complessità CSP può rompere funzionalità; richiede manutenzione e test continui |
Rendere la sicurezza QR parte della routine di gestione
La sicurezza QR funziona meglio come abitudine operativa ricorrente, non come decisione di progettazione una tantum. Prima che ogni nuova proprietà diventi attiva, verifica la destinazione HTTPS, scansiona il poster stampato, ispeziona il marchio visibile e l'URL di riserva e conferma che gli ospiti vedano solo le informazioni previste per il loro soggiorno.
Quindi ripeti il controllo ogni volta che qualcosa cambia. Un aggiornamento della password Wi-Fi, una nuova integrazione di pagamento, il passaggio di proprietà, un cartello mancante o un modello di scansione sospetto dovrebbero innescare una revisione. Gli host dovrebbero sapere esattamente come disabilitare un reindirizzamento, revocare una sessione attiva, sostituire un poster e dire agli ospiti attuali quale link ufficiale utilizzare in alternativa.
L'ambiente delle minacce supporta quel livello di attenzione. La ricerca sugli utenti ha rilevato che il 67% dei partecipanti ha aperto un link incorporato in un QR senza ispezionare l'URL per indizi di phishing, mentre un precedente lavoro di sorveglianza ha rilevato che l'85% delle persone che hanno scansionato un codice QR ha poi visitato l'URL associato. (Lo studio NDSS) Gli ospiti non eseguiranno in modo affidabile ogni controllo di sicurezza da soli, in particolare sui telefoni personali con una protezione aziendale limitata. La tua destinazione, il flusso di autenticazione, le autorizzazioni ai contenuti, il monitoraggio e il processo di revoca devono sostenere gran parte del carico.
I piccoli operatori non hanno bisogno di un elaborato dipartimento di sicurezza. Inizia con un'infrastruttura sicura, tieni i dati sensibili fuori dai payload QR e dagli URL, usa un reindirizzamento controllato, fornisci agli ospiti un chiaro link di riserva e rendi le analisi trasparenti. Aggiungi accessi a breve durata per azioni sensibili, ispeziona regolarmente i cartelli fisici e ruota o revoca un codice ogni volta che la sua fiducia è incerta.
Per un primo passo pratico, controlla il poster di una proprietà prima del prossimo check-in. Scansionalo da più dispositivi, ispeziona ogni reindirizzamento, revisiona la vista dell'ospite, testa l'URL di riserva e scrivi i passaggi esatti per disabilitare il codice. Una volta che quel processo funziona, copialo nel resto del tuo portafoglio e assegna la proprietà in modo che non dipenda dalla memoria.
ScanStay offre agli host di affitti a breve termine un unico libro di benvenuto digitale collegato a un QR per dettagli Wi-Fi, istruzioni di check-in e checkout, regole della casa, consigli e opzioni di servizio in un browser mobile. Visita ScanStay per vedere come un portale ospite controllato, contenuti riutilizzabili della proprietà, poster stampabili e analisi delle scansioni disponibili possano supportare una routine di codici QR più sicura.