8 Best Practices für die Sicherheit von QR-Codes für Gastgeber
Befolgen Sie diese QR-Code-Sicherheitsregeln, um Gastdaten zu schützen, Welcome-Pages zu sichern, Missbrauch zu verhindern und bei Vorfällen schnell zu reagieren.
Ein Gast kommt an, sieht das Willkommensplakat und scannt den QR-Code, um WLAN-Daten, Checkout-Anweisungen, lokale Empfehlungen und optionale Services zu finden. Derselbe öffentliche Code kann jedoch auch fotografiert, kopiert oder ohne das Wissen Ihres Teams durch einen schädlichen Aufkleber ersetzt werden.
Gute Best Practices für die Sicherheit von QR-Codes bedeuten nicht, das Scannen zu erschweren. Es geht darum, zu kontrollieren, wohin der Code die Gäste führt, einzuschränken, was das Ziel preisgibt, die Nutzung zu überwachen und bei Unregelmäßigkeiten klar reagieren zu können. QR-Codes waren 2025 in etwa 12 % aller Phishing-Angriffe involviert, während die Microsoft-Telemetrie im ersten Quartal 2026 einen Anstieg von QR-Code-Phishing um 146 % verzeichnete – von 7,6 Millionen Bedrohungen im Januar auf 18,7 Millionen im März. (Bedrohungsanalyse von Keepnet Labs und Microsoft-Telemetriebericht via SC World)
Die folgenden acht Praktiken wurden für Gastgeber von Ferienunterkünften, Co-Hosts, Boutique-Immobilien und kleine Hospitality-Teams entwickelt, die Tools wie ScanStay nutzen. Sie folgen dem operativen Zyklus einer Vermietung: vom Erstellen und Anzeigen eines Codes über den Schutz von Gästedaten bis hin zur Überprüfung der Aktivität und dem Widerruf des Zugriffs bei Bedarf.
Inhaltsverzeichnis
- 1. HTTPS und sichere URL-Protokolle für QR-Code-Ziele verwenden
- 2. Dynamische QR-Codes und kontrollierte Weiterleitungen nutzen
- 3. Gastzugang authentifizieren, bevor sensible Informationen preisgegeben werden
- 4. QR-Codes rotieren und Lebensdauer begrenzen
- 5. Sensible Daten verschlüsseln und Sichtbarkeit steuern
- 6. Scans überwachen und ungewöhnliche Aktivitäten untersuchen
- 7. Ratenbegrenzung und Schutz gegen missbräuchlichen Datenverkehr hinzufügen
- 8. QR-Inhalt validieren und eine starke Content Security Policy verwenden
- Sicherheitsvergleich für QR-Codes (8 Punkte)
- QR-Sicherheit in die Hosting-Routine integrieren
1. HTTPS und sichere URL-Protokolle für QR-Code-Ziele verwenden
Der QR-Code selbst ist nicht die Sicherheitsgrenze. Das Ziel ist es.
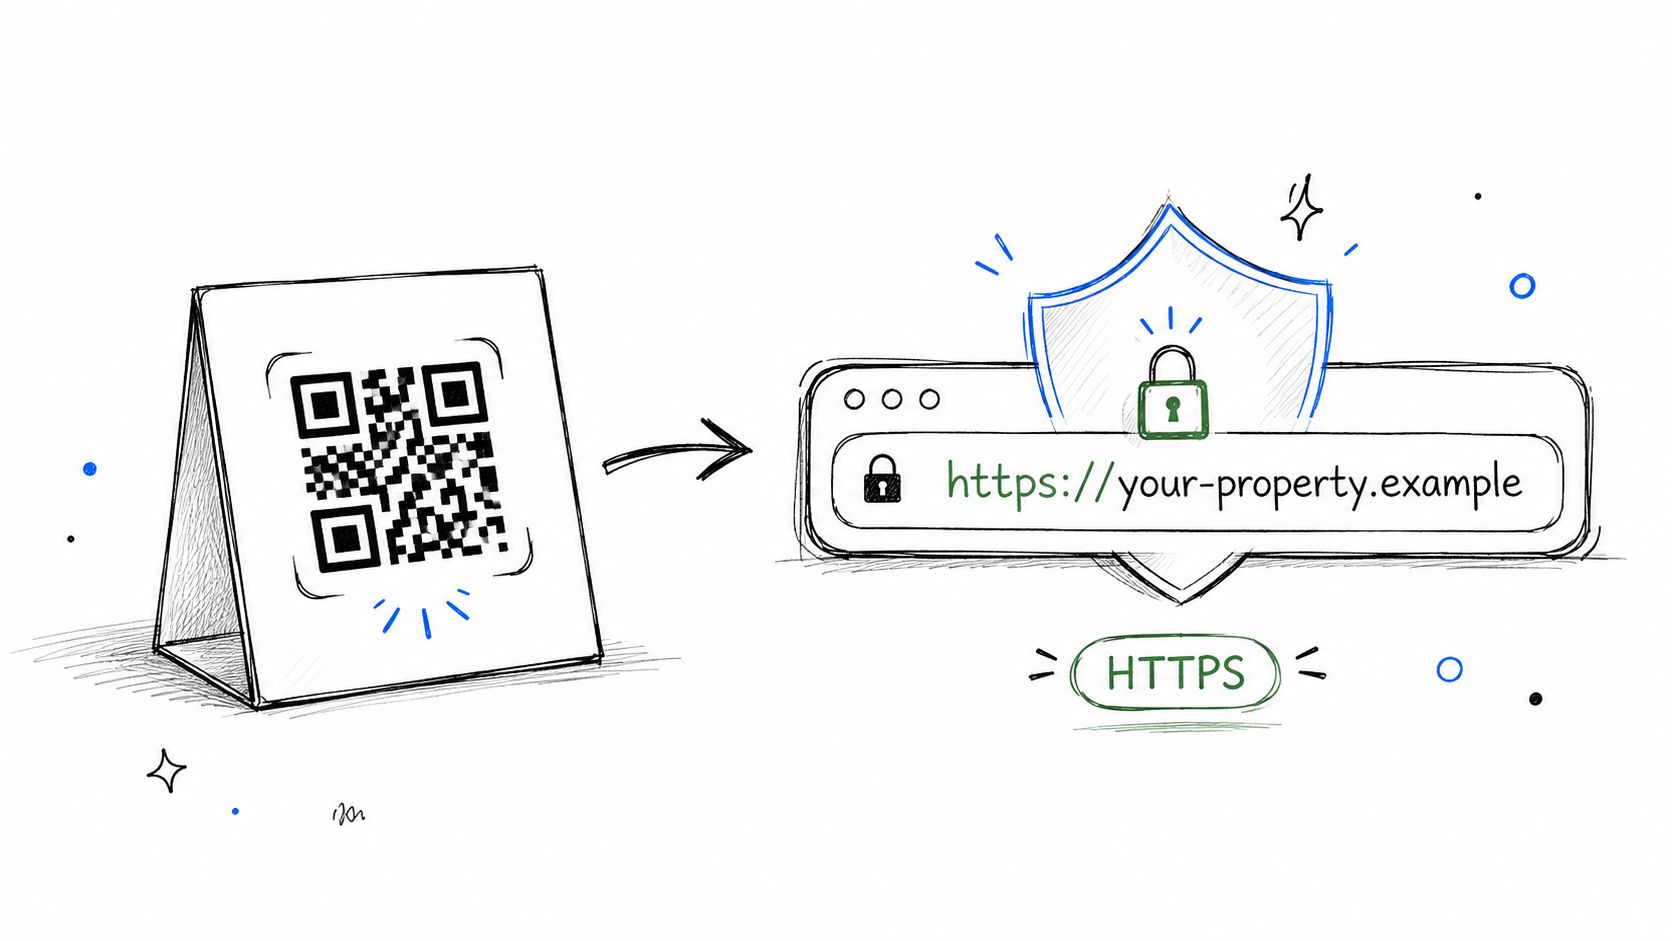
Jeder Code sollte zu einer Seite führen, die mit HTTPS beginnt und ein gültiges TLS-Zertifikat verwendet. HTTPS verschlüsselt den Datenverkehr zwischen dem Smartphone des Gastes und der Website, was besonders wichtig ist, wenn die Seite WLAN-Zugangsdaten, Buchungsdetails, Serviceanfragen oder Zahlungsinformationen enthält. Es hilft Gästen zudem, ein legitimes Markenportal von einer offensichtlich ungesicherten Seite zu unterscheiden.
Bevor Sie einen Code drucken, scannen Sie ihn mit einem Smartphone und überprüfen Sie die vollständige Ziel-URL. Verlassen Sie sich nicht nur auf das Schloss-Symbol. Eine Phishing-Seite kann ebenfalls HTTPS nutzen, daher sollten Gäste stets bestätigen, dass die Domain zur Unterkunft, Plattform oder zum erwarteten Dienst passt.
Ziel prüfen, bevor Sie drucken
Für eine ScanStay-Willkommensseite ist der Prozess unkompliziert:
- Protokoll bestätigen: Stellen Sie sicher, dass das Ziel mit
https://beginnt. - Domain prüfen: Achten Sie auf Ihre genehmigte Marke oder Plattform-Domain, einschließlich Schreibweise und Subdomains.
- Mehrere Geräte testen: Scannen Sie mit iOS- und Android-Handys, sowohl über mobile Daten als auch über das WLAN der Unterkunft.
- Jede Weiterleitung prüfen: Ein sicher aussehender Kurzlink sollte Gäste nicht auf eine irrelevante Domain führen.
- Zertifikatsinhaberschaft prüfen: Stellen Sie sicher, dass Zertifikat und Domain vor einer arbeitsreichen Ankunftszeit gültig sind.
Praktische Regel: HTTPS schützt die Verbindung, beweist aber nicht, dass die Seite vertrauenswürdig ist. Überprüfen Sie sowohl die Verschlüsselung als auch die Identität des Ziels.
Fügen Sie Zugangsdaten nicht direkt in den QR-Payload ein. Nutzen Sie den Code als Verweis auf eine kontrollierte Seite und stellen Sie sensible Informationen erst nach der entsprechenden Zugangsüberprüfung bereit. Dieser Ansatz gibt Ihnen mehr Kontrolle, falls sich das WLAN-Passwort der Unterkunft ändert oder eine Serviceseite entfernt werden muss.
2. Dynamische QR-Codes und kontrollierte Weiterleitungen nutzen
Ein Gast scannt die Willkommenskarte, nachdem sich das WLAN geändert hat, ein neuer Manager übernommen hat oder ein Service entfernt wurde. Wenn der gedruckte Code auf eine dynamische Weiterleitung verweist, können Sie das Ziel aktualisieren, ohne Plakate, Tischkarten oder Mappeninhalte auszutauschen.
Diese Kontrolle unterstützt den operativen Zyklus der Vermietung. Sie können veraltete Angebote entfernen, Gäste auf ein aktuelles Portal umleiten oder einen Code vorübergehend deaktivieren, falls ein Schild manipuliert wirkt. Scan-Aktivitäten helfen zudem dabei, normale Gastnutzung von Zugriffsversuchen zu unterscheiden, die eine Überprüfung erfordern.
Statische Codes eignen sich nach wie vor für einfache, stabile Inhalte. Sie sind nicht auf einen Weiterleitungsdienst angewiesen und funktionieren wie gedruckt. Der Nachteil ist der physische Wartungsaufwand: Eine Zieländerung erfordert oft das Ersetzen des Materials oder die Inkaufnahme eines veralteten Links.
Jeden Code dokumentieren, bevor Gäste ihn nutzen
Die Anleitung zum QR-Code-Generator von ScanStay unterstützt das Prinzip, gedruckte Codes mit einem bearbeitbaren Gästeportal zu verknüpfen. Führen Sie für jede Unterkunft ein kleines Register:
- Genehmigte Weiterleitung: Notieren Sie die genaue Domain und Landingpage des Codes.
- Physischer Standort: Notieren Sie, ob er sich am Eingang, im Gästezimmer oder in einem Gemeinschaftsbereich befindet.
- Zielgruppe: Geben Sie an, ob der Code für aktuelle Gäste, Personal oder die Öffentlichkeit bestimmt ist.
- Fallback-Link: Drucken Sie eine kurze, lesbare URL unter den Code und fügen Sie sie in Vor-Anreise-Nachrichten ein.
- Rollback-Pfad: Behalten Sie das vorherige Ziel bei, falls eine Aktualisierung Anreiseanweisungen stört.
Überprüfen Sie die Weiterleitung nach jeder inhaltlichen Änderung. Ein erfolgreicher Scan bestätigt nur, dass der Pfad funktioniert. Er bestätigt nicht, dass die Seite aktuelle Hausregeln anzeigt, die richtige Zielgruppe erreicht oder mit einem Dienst verbunden ist, den die Unterkunft noch nutzt.
Testen Sie bei hoher Auslastung die aktualisierte Route, bevor Gäste ankommen, und halten Sie den Fallback-Link bereit. Dies reduziert den Bedarf, Materialien bei Informationsänderungen neu zu drucken.
3. Gastzugang authentifizieren, bevor sensible Informationen preisgegeben werden
Ein QR-Plakat im Flur einer Ferienunterkunft ist von Natur aus öffentlich. Jeder Passant kann es scannen, Gäste können es fotografieren. Gestalten Sie den ersten Bildschirm entsprechend: Allgemeine Informationen, lokale Empfehlungen und Notfallkontakte können ohne Login angezeigt werden. Buchungsinformationen sollten das nicht.
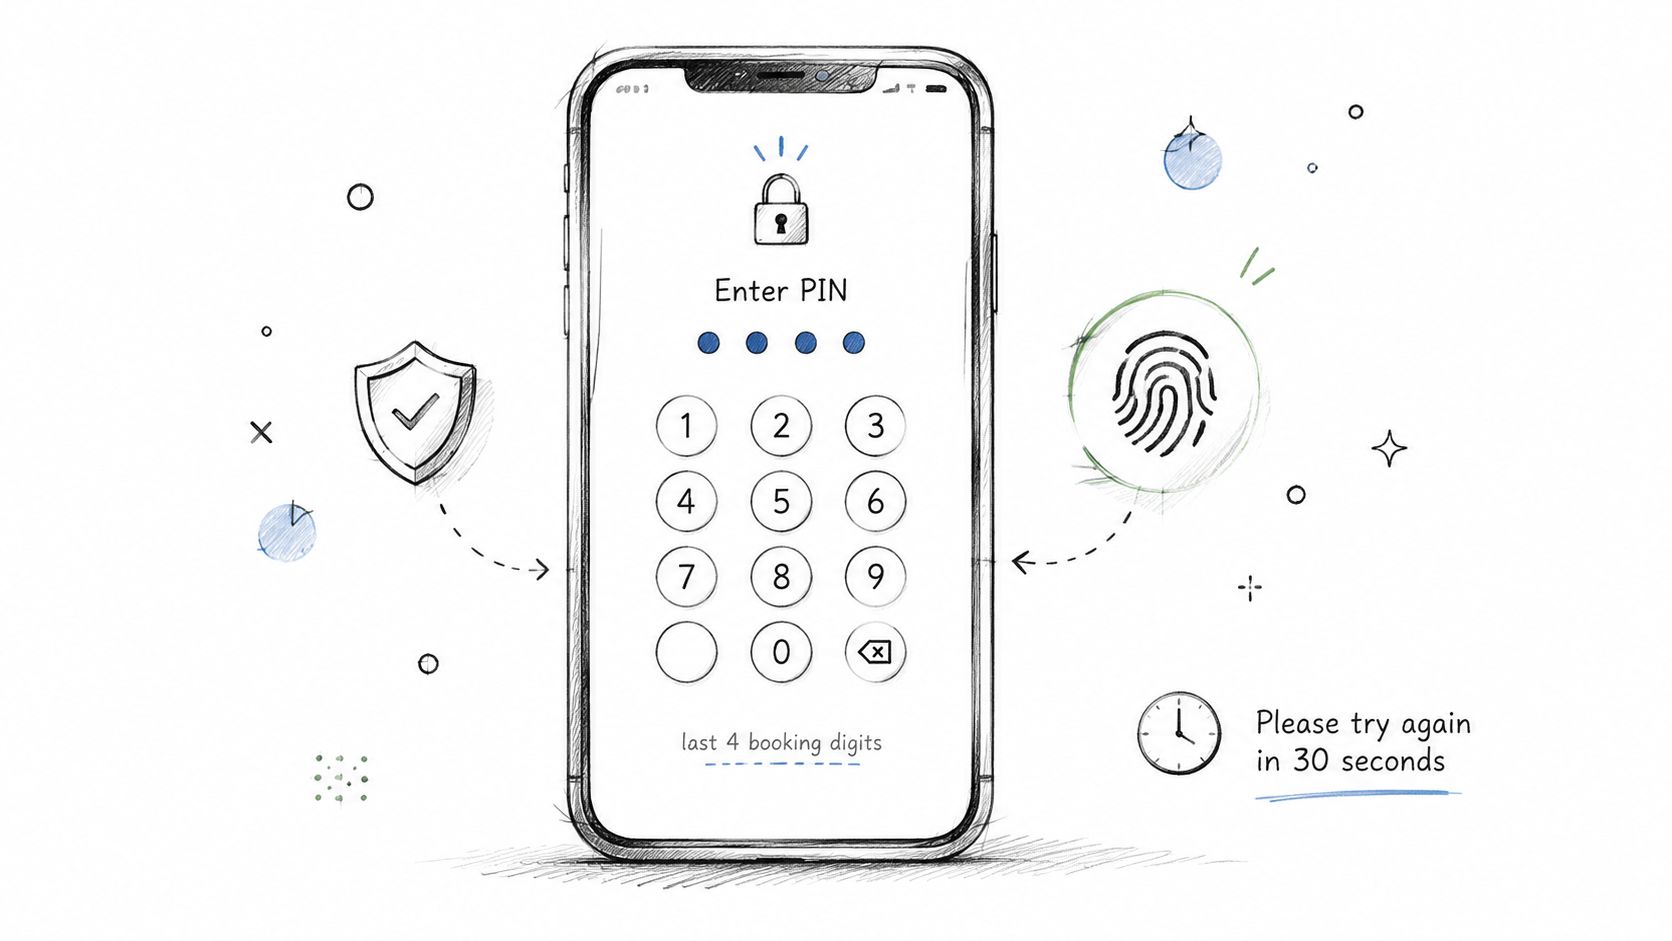
Lassen Sie Gäste bei einer späten Anreise den Guide sofort öffnen, fordern Sie jedoch eine Buchungs-PIN oder einen Verifizierungscode, bevor WLAN-Daten, Türanweisungen, Reservierungsnachrichten oder Zahlungsaktionen angezeigt werden. Eine sichere Nachricht über die Buchungsplattform kann den Gast bestätigen, ohne dass ein weiteres Konto verwaltet werden muss.
Die richtige Steuerung hängt von der Information ab. Eine lange Identitätsprüfung kann einen müden Reisenden am Eingang aufhalten. Keine Prüfung kann betriebliche Details jedem offenlegen, der das Plakat online findet.
Prüfung auf die Anfrage abstimmen
Verwenden Sie Zugriffsstufen statt eines Logins für alles:
- Öffentliche Inhalte: Allgemeine Informationen, Empfehlungen und Notfallkontakte.
- Buchungsspezifische Inhalte: PIN oder Verifizierungscode vor Anzeige von Anreisedetails.
- Sensible Aktionen: Erneute Authentifizierung vor Zahlungen oder Kontoänderungen.
- Personalinhalte: Reinigungskräfte und Auftragnehmer benötigen separate Berechtigungen. Verwenden Sie keine Gast-Codes wieder.
- Support-Fallback: Bieten Sie Telefon oder Messaging, falls die Verifizierung fehlschlägt.
Ein permanentes Plakat funktioniert gut mit diesem Modell, da der Server – nicht das Material – entscheidet, was der aktuelle Gast sehen darf. Der Gast scannt, prüft kurz und erhält nur die nötigen Infos. Die Gäste-Check-in-Anleitung von ScanStay beschreibt einen mobilen Browser-Flow für diesen Prozess.
Beenden Sie die Berechtigung mit Ende der Buchung. Buchungsdetails sollten nach dem Checkout nicht mehr verfügbar sein, auch wenn das Plakat hängen bleibt. Betreiber, die stärkere physische Zutrittskontrollen erwägen, können sich über biometrische Zutrittskontrollsysteme informieren, obwohl dies für digitale Guides meist unnötig ist.
4. QR-Codes rotieren und Lebensdauer begrenzen
Ein Gast reist spät an, scannt das Plakat und findet Details aus einer früheren Buchung. Ein permanenter QR-Code ist einfach zu verwalten, aber ein kopiertes Foto kann den Zugriff nach dem Aufenthalt gewähren.
Setzen Sie die Lebensdauer je nach Zweck. Die OASIS Secure QR Code Authentication-Spezifikation beschreibt kryptografische Signaturen und Ablaufdaten, um Replay-Angriffe zu reduzieren. Sensible QR-Links sollten wie temporäre Zugriffstoken behandelt werden.
Rotation an den Miet-Workflow anpassen
Nutzen Sie das einfachste Schutzmodell:
- Buchungsbasierte Codes: Für Türzugang oder reservierungsspezifische Anweisungen.
- Post-Checkout-Widerruf: Verhindern Sie, dass ein Plakat nach Abreise Details anzeigt.
- Geplante Rotation: Ersetzen Sie Codes auf dauerhaften Schildern in festen Intervallen.
- Sofortiger Widerruf: Deaktivieren Sie einen Code, sobald ein Plakat fehlt, überklebt wurde oder auf ein kompromittiertes Ziel zeigt.
- Signierte Einmalaktionen: Für Anfragen, die nur einmal autorisiert werden sollen.
Kurze Laufzeiten reduzieren das Risiko. Bereiten Sie vor der Aktivierung einen Wiederherstellungsprozess vor: Halten Sie einen Ersatzlink bereit, aktualisieren Sie die Unterkunftsdaten und testen Sie den Ersatz vor der Ankunft des nächsten Gastes.
5. Sensible Daten verschlüsseln und Sichtbarkeit steuern
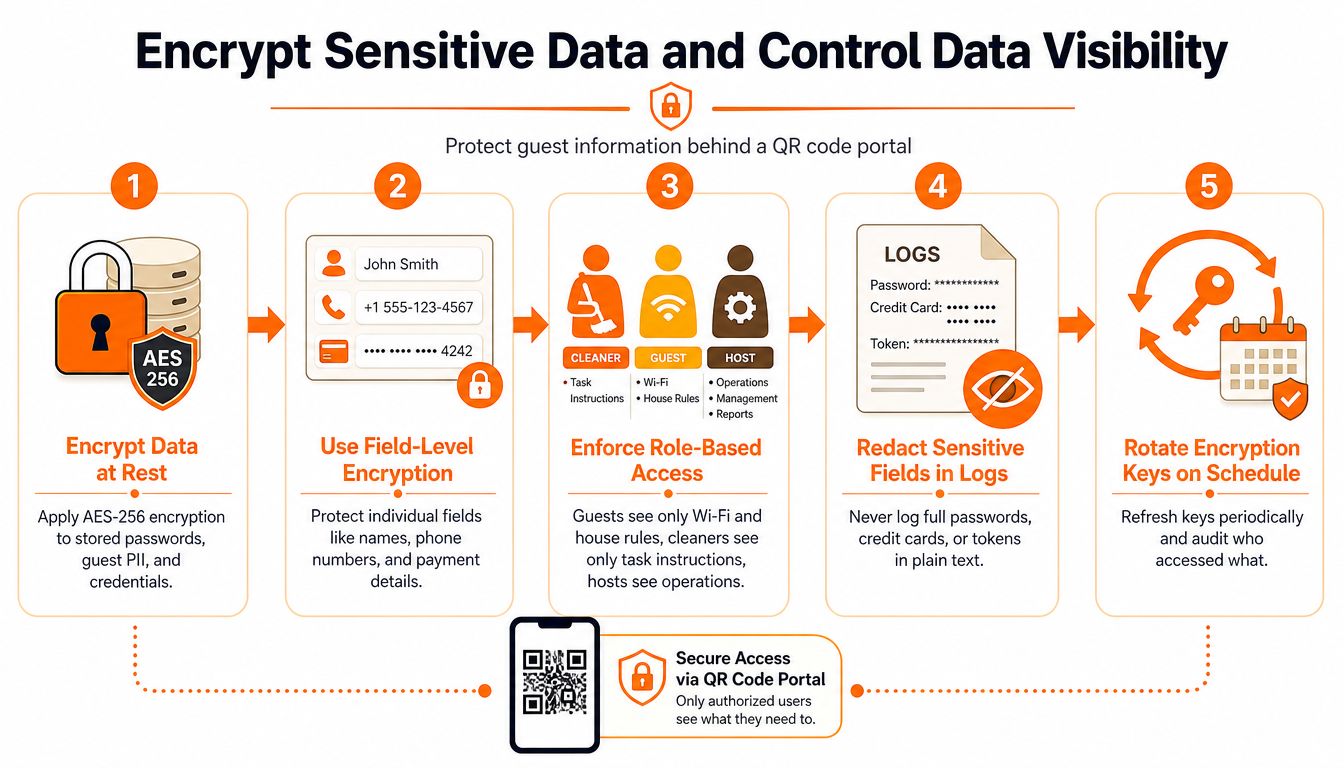
Ein Gast scannt den WLAN-Code, eine Reinigungskraft einen Turnover-Code. Diese sollten zu unterschiedlichen Informationen führen. Schützen Sie Daten bei der Übertragung und Speicherung und beschränken Sie den Zugriff auf die jeweilige Rolle.
Halten Sie Passwörter, Telefonnummern und private Anweisungen aus dem QR-Payload fern. Speichern Sie nur einen kontrollierten Link im Code und rufen Sie Details serverseitig nach Autorisierung ab.
- Gastansicht minimieren: Zeigen Sie nur WLAN-Details und Anweisungen für den aktuellen Aufenthalt.
- Personalzugriff einschränken: Reinigungskräfte erhalten aufgabenbezogene Seiten ohne Gäste-Kontaktdaten.
- Unterkünfte trennen: Verhindern Sie, dass Nutzer einer Unterkunft Inhalte einer anderen einsehen.
- Protokolle schützen: Passwörter niemals in Analysen oder Fehlerlogs speichern.
- Cache leeren: Sicherstellen, dass sensible Seiten nicht im Browserverlauf verbleiben.
6. Scans überwachen und ungewöhnliche Aktivitäten untersuchen
Ein QR-Code verbindet ein physisches Schild mit einem digitalen Dienst. Scan-Datensätze helfen bei der Untersuchung von Zugriffsproblemen, sollten aber nicht zur übermäßigen Gästeverfolgung genutzt werden.
Erstellen Sie eine Baseline für jeden Code bei normalem Wechsel. Die Analyse von Keepnet Labs berichtet von über 11.000 bösartigen QR-Erkennungen pro Tag. Nutzen Sie diese Erkenntnis, um die Überwachung Ihres eigenen Systems zu rechtfertigen, ohne Gäste unnötig zu beunruhigen.
Reaktionsschwellenwert festlegen
Untersuchen Sie Kombinationen von Signalen statt jedes einzelnen Scans:
- Unerwartete Geografie: Aktivitäten aus Regionen, die nicht zu Buchungen passen.
- Schnelle Wiederholung: Häufung, die nicht menschlichem Verhalten entspricht.
- Zugriff außerhalb des Zeitfensters: Buchungsspezifischer Link nach Checkout genutzt.
- Geräteinkonsistenz: Session verhält sich wie ein automatisierter Client.
- Ziel-Mismatch: Weiterleitung oder Branding weicht vom Original ab.
7. Ratenbegrenzung und Schutz gegen missbräuchlichen Datenverkehr hinzufügen
Gäste scannen Codes manchmal mehrfach, wenn Seiten langsam laden. Ratenbegrenzungen (Rate Limiting) sollten dieses Verhalten tolerieren, aber automatisierte Anfragen, wiederholte PIN-Rateversuche und Überlastungsangriffe verlangsamen.
Verwenden Sie unterschiedliche Schwellenwerte für verschiedene Aktionen: Öffentliche Guides können Lastspitzen durch Caching bewältigen, während Zahlungs- und Buchungsrouten strengere Kontrollen erfordern.
8. QR-Inhalt validieren und eine starke Content Security Policy verwenden
Eine Content Security Policy (CSP) weist den Browser an, welche Skripte, Bilder und Verbindungen die Seite laden darf. Dies limitiert die Auswirkungen von injiziertem JavaScript und Cross-Site-Scripting.
Gästeseite vor Veröffentlichung prüfen
- Drittanbieter auflisten: Maps, Zahlungs-Provider und Analytics dokumentieren.
- HTTPS erzwingen: Keine unsicheren Skripte laden.
- Ungenutzte Integrationen entfernen: Jedes Skript ist ein Risiko.
- Schwachstellen scannen: Auf Injektionsangriffe und schwache Admin-Kontrollen prüfen.
Sicherheitsvergleich für QR-Codes (8 Punkte)
| Ansatz | Komplexität 🔄 | Wartung ⚡ | Effekt 📊⭐ |
|---|---|---|---|
| HTTPS & sichere URL-Protokolle | Niedrig | Niedrig | Hoch |
| Dynamische QR-Codes | Mittel | Laufend | Hoch |
| Gast-Authentifizierung | Mittel-Hoch | Mittel | Hoch |
| Rotation & Lebensdauer | Mittel | Mittel | Hoch |
| Datenverschlüsselung | Hoch | Hoch | Sehr Hoch |
| Scan-Überwachung | Mittel | Laufend | Hoch |
| Ratenbegrenzung | Mittel | Mittel | Hoch |
| CSP-Validierung | Hoch | Laufend | Hoch |
QR-Sicherheit in die Hosting-Routine integrieren
QR-Sicherheit funktioniert am besten als gewohnheitsmäßiger Prozess, nicht als einmalige Design-Entscheidung. Überprüfen Sie vor jedem neuen Live-Gang das Ziel, scannen Sie das Plakat, prüfen Sie die Marke und den Fallback-Link. Wiederholen Sie dies bei Passwortänderungen, neuen Integrationen oder verdächtigen Scan-Mustern.
Die Bedrohungslage rechtfertigt diese Sorgfalt. 67 % der Nutzer öffnen laut Studien Links, ohne die URL auf Phishing-Merkmale zu prüfen. Ihr destination-flow, Ihre Authentifizierung und Ihr Widerrufsprozess tragen die Hauptlast des Schutzes.
ScanStay bietet Ferienvermietern ein zentrales, QR-basiertes digitales Willkommensbuch für WLAN-Daten, Anreiseanweisungen und Empfehlungen. Besuchen Sie ScanStay, um zu sehen, wie ein kontrolliertes Gästeportal Ihre Sicherheit und Hosting-Routine unterstützt.